
Материалы по тегу: частное облако
|
14.05.2026 [10:00], Владимир Мироненко
«Группа Астра» запустила отечественное облако Astra Cloud на российских Arm-процессорах Baikal-S
arm
astra linux
baikal-s
iaas
software
байкал электроникс
импортозамещение
кии
облако
сделано в россии
частное облако
«Группа Астра» объявила о запуске облачного сервиса Astra Cloud, построенного на российских процессорах Baikal-S от компании «Байкал Электроникс» и ориентированного, в первую очередь, на критическую информационную инфраструктуру. Компания подчеркнула, что это первое в стране коммерческое облако, весь технологический стек которого, начиная от чипа и заканчивая конечным сервисом, разработан в России. «Группа Астра» отметила, что ключевым условием формирования суверенной и безопасной среды для субъектов КИИ является использование экосистемного и платформенного подхода, при котором контролируется каждый технологический слой, включая низкоуровневое аппаратное обеспечение. Astra Cloud на Baikal-S призвано обеспечить такую среду российским предприятиям: полная импортонезависимость с полным соответствием на уровне архитектуры регуляторным требованиям, которые вступают в силу с января 2028 года. Генеральный директор Astra Cloud заявил, что компания нацелена на создание сквозной технологию в облаке — от российского центрального процессора до конечного сервиса для использования заказчиком. «Для нас здесь нет выбора между “российским” и “эффективным”. Облако Astra Cloud на Baikal-S — это прямое и честное соответствие мировому Arm-стандарту, и мы даём бизнесу инструмент для спокойного перехода на доверенную инфраструктуру уже сегодня, а не в последнюю ночь перед дедлайном», — сообщил он. 
Источник изображений: «Группа Астра» Также это один из первых в России облачных сервисов с использованием Arm-архитектуры, отличающейся высокой энергоэффективностью, что снижает операционные расходы, обеспечивая высокую производительность обработки современных облачных нагрузок (AI/ML, СУБД или веб-сервисы) и более низкую совокупную стоимость владения (TCO) по сравнению с x86-решениями, говорит компания. Она отмечает, что Arm-архитектура получила признание среди гиперскейлеров, которые используют её в своих собственных CPU, что в целом укрепляет программную экосистему. 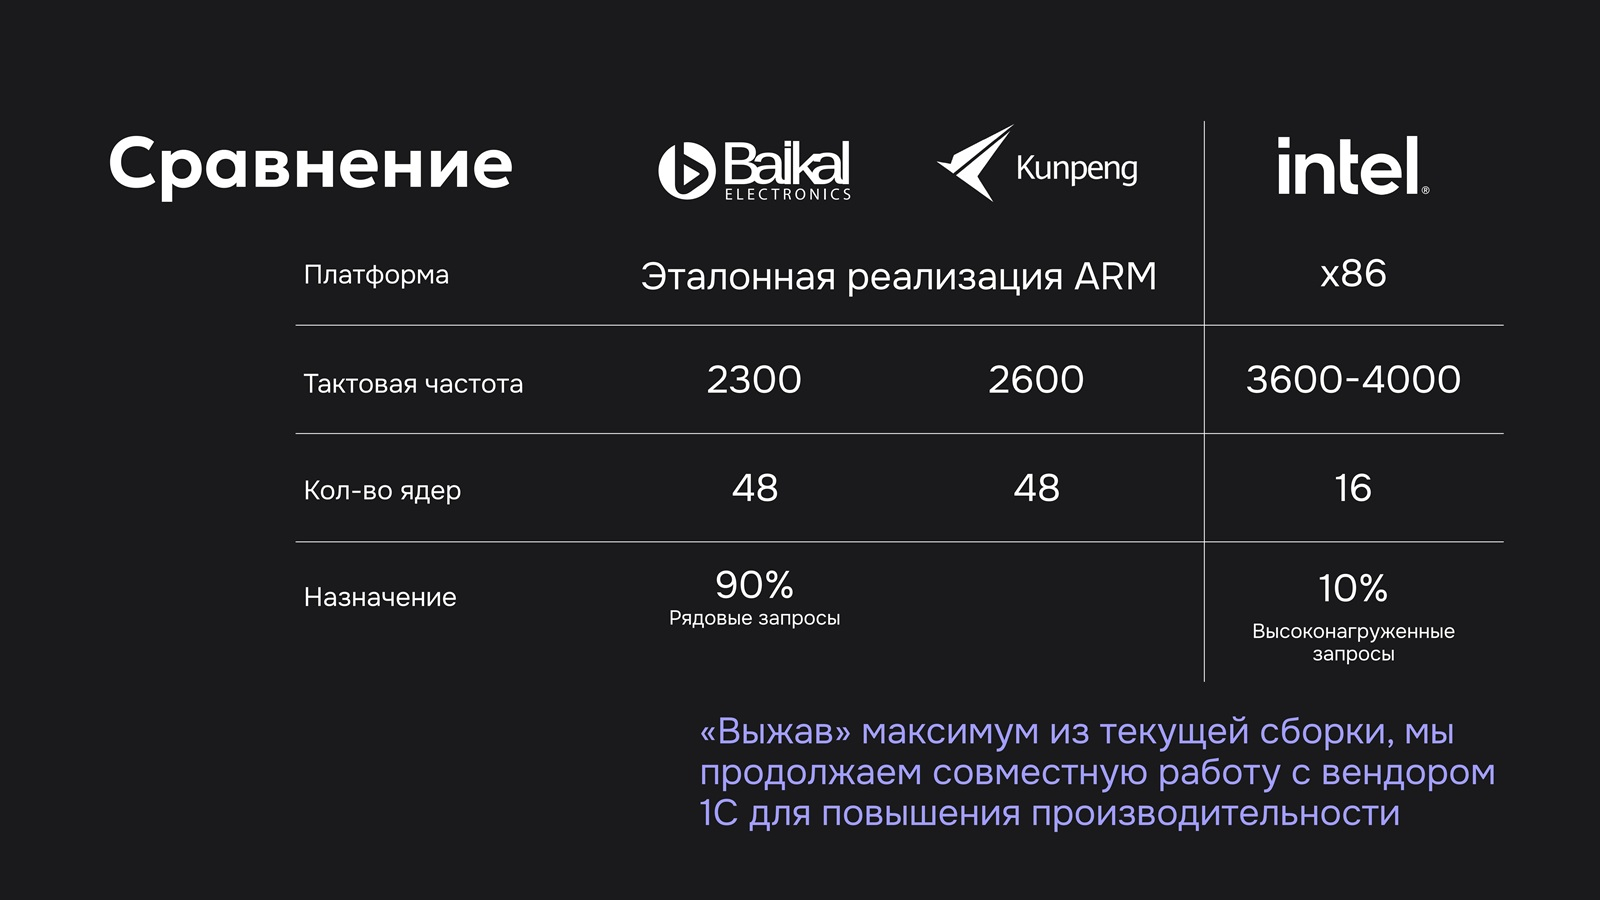 У Microsoft есть Arm-процессоры Cobalt 200, у AWS — Graviton 5, у Alibaba Cloud — Yitian 710, а у Google — Axion. Среди крупных независимых поставщиков серверных процессоров можно выделить Ampere Computing (активно используется Oracle), которая теперь принадлежит SoftBank, и Huawei, активно использующую процессоры Kunpeng в своей продукции, в том числе в облаке. Собственные процессоры также готовят сама Arm, Qualcomm и Fujitsu. Последние, как и чипы NVIDIA Vera, ориентированы в первую очередь на ИИ. 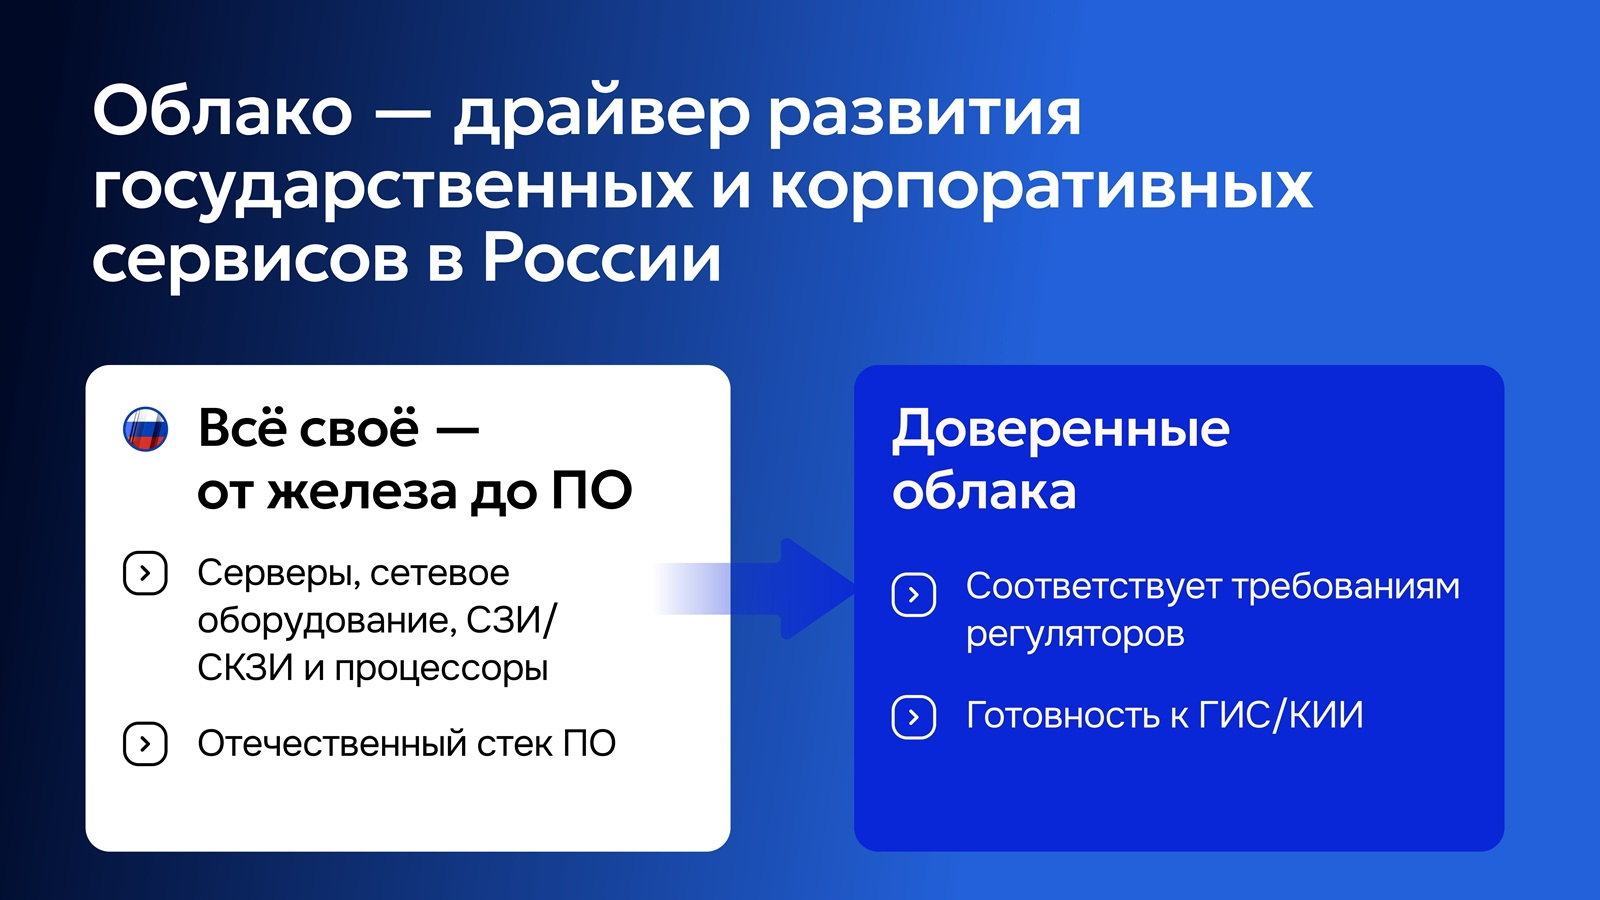 Компания «Байкал электроникс» поставила в Россию не менее 85 тыс. процессоров собственной разработки, включая модели Baikal-T, Baikal-M и Baikal-S, но из-за санкций производство чипов пришлось прекратить, а также отменить выпуск Baikal-S. Также пришлось отменить планы по старту серийного производства в 2025–2026 гг. 128-ядерных серверных Arm-процессоров второго поколения Baikal-S2. Однако вскоре будут доступны и они. 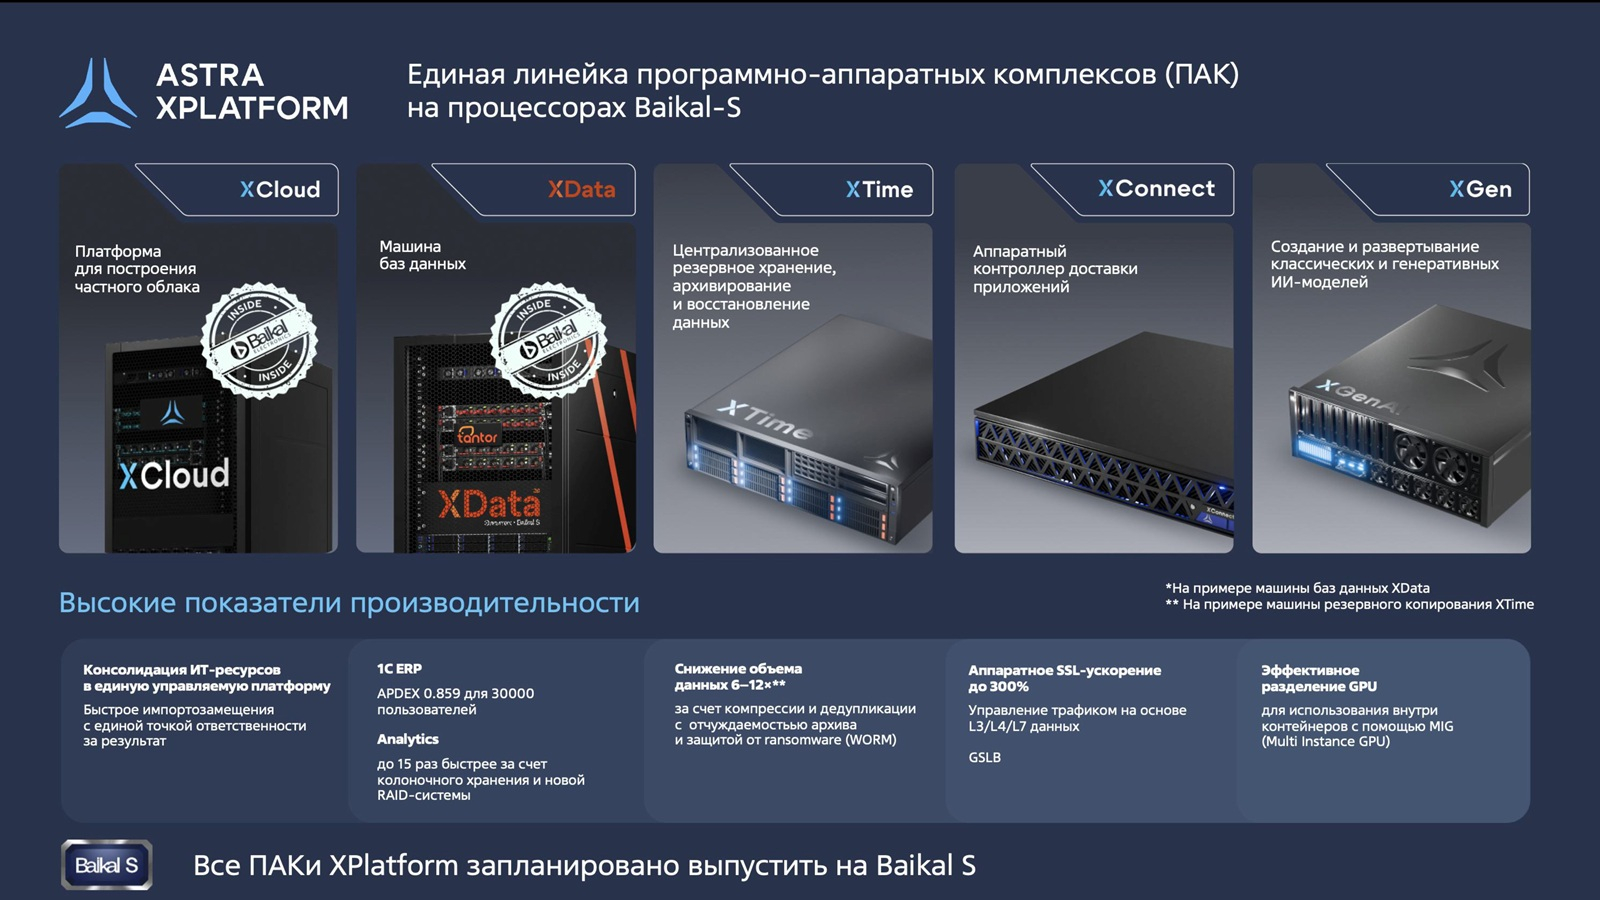 «Группа Астра» также готовит для партнёров и интеграторов совместные пакеты поставки, чтобы обеспечить их не только технологией, но и отлаженными коммерческими сценариями её внедрения. Например, в публичном облаке Astra Cloud с Baikal-S заказчик получит защищённую аттестованную инфраструктуру и приложения в ЦОД Astra Cloud, предоставляемые как сервис, для использования под конкретные бизнес-задачи (от пилота до промышленной нагрузки) без надобности в создании собственной аппаратной площадки. 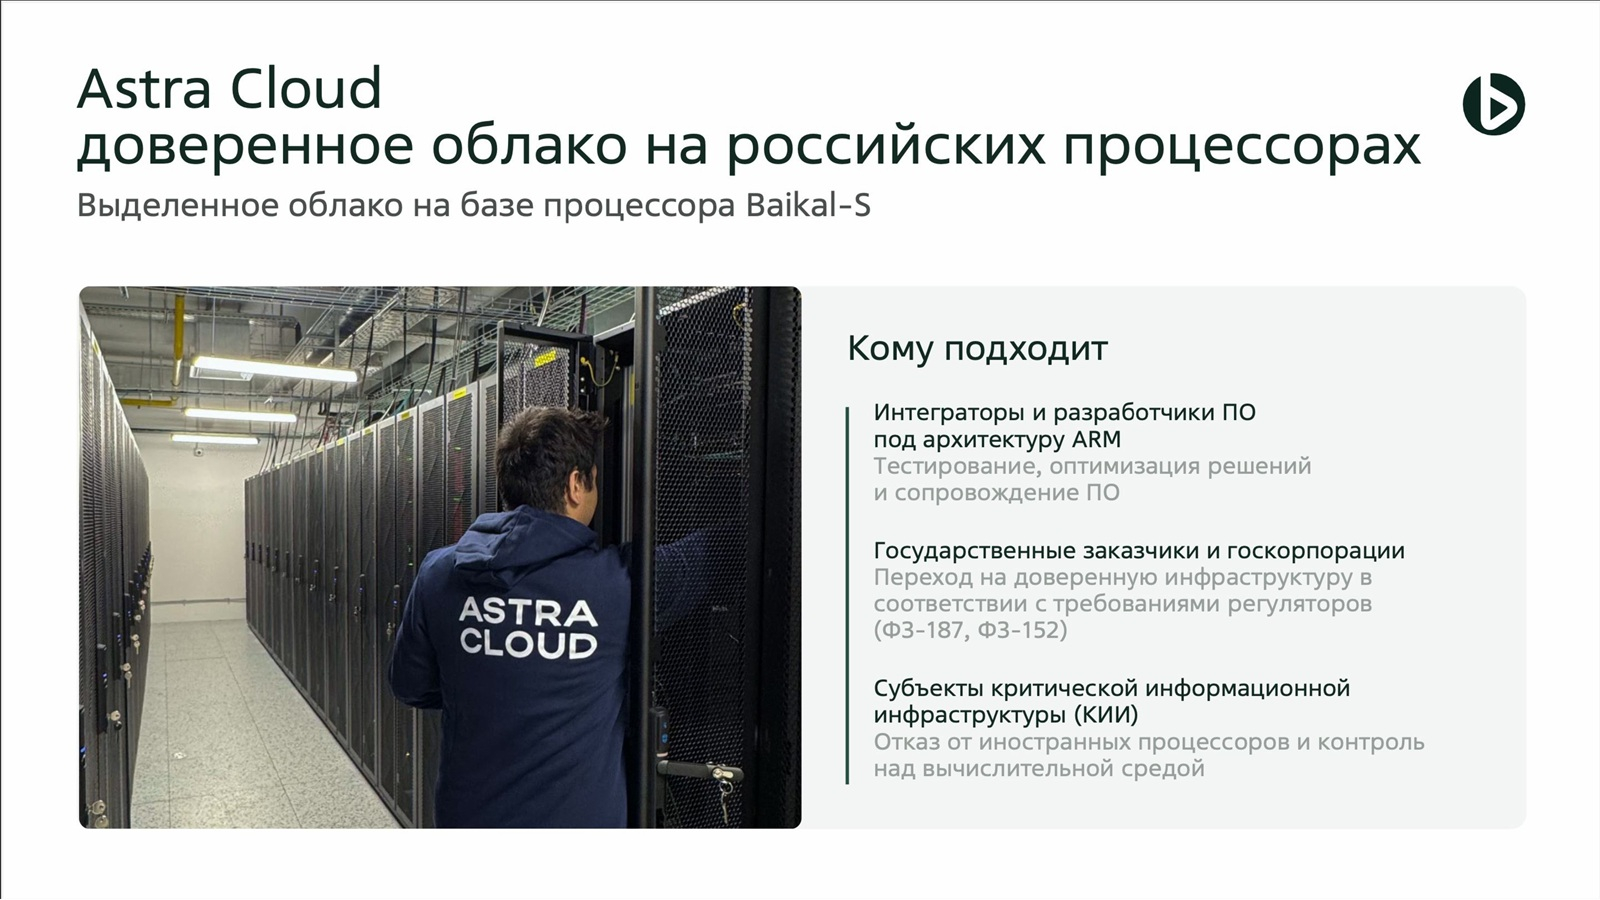 В свою очередь, частное облако на Baikal-S — это выделенная инфраструктура в контуре заказчика для тех, кому важен контроль с максимальной изоляцией данных. Также предлагается ПАК XCloud на Baikal-S — готовая облачная платформа «под ключ», которая разворачивается либо в контуре заказчика по лицензии, либо в ЦОД Astra Cloud по подписке. Пока что предоставляется IaaS (узлы 2 × 48 ядер, 128–768 Гбайт RAM, 1 Тбайт системный диск + HDD/SSD), а в будущем появятся VDI, Kubernets, почтовая служба и т.д. — всё, что запланировано к реализации в платформе Astra Cloud, будет доступно и на Baikal S. 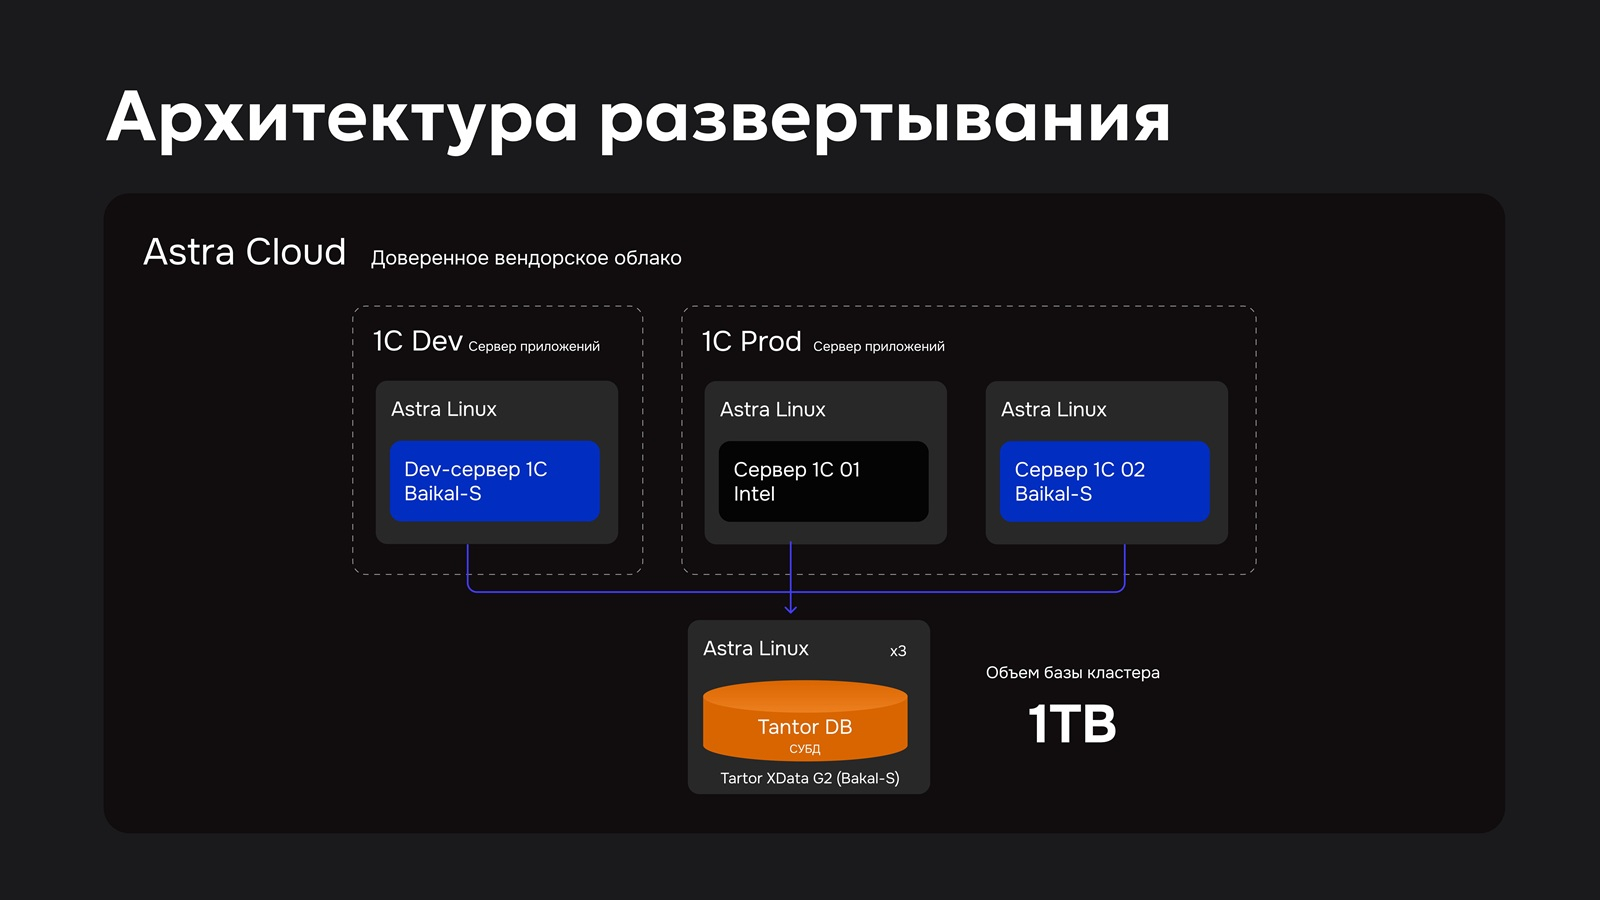 В настоящее время облако Astra Cloud на Baikal-S проходит финальную доработку на реальных нагрузках в «Группе Астра». Речь, в частности, о полноценном развёртывании платформы 1С. Ожидается, что до конца июля для избранных клиентов будет открыт пилотный доступ в неаттестованном сегменте с возможностью бесплатного тестирования до конца года. Также в этом году будет запущен аттестованный сегмент с дальнейшим расширением сервисов для разработчиков и коммерческой подписки. 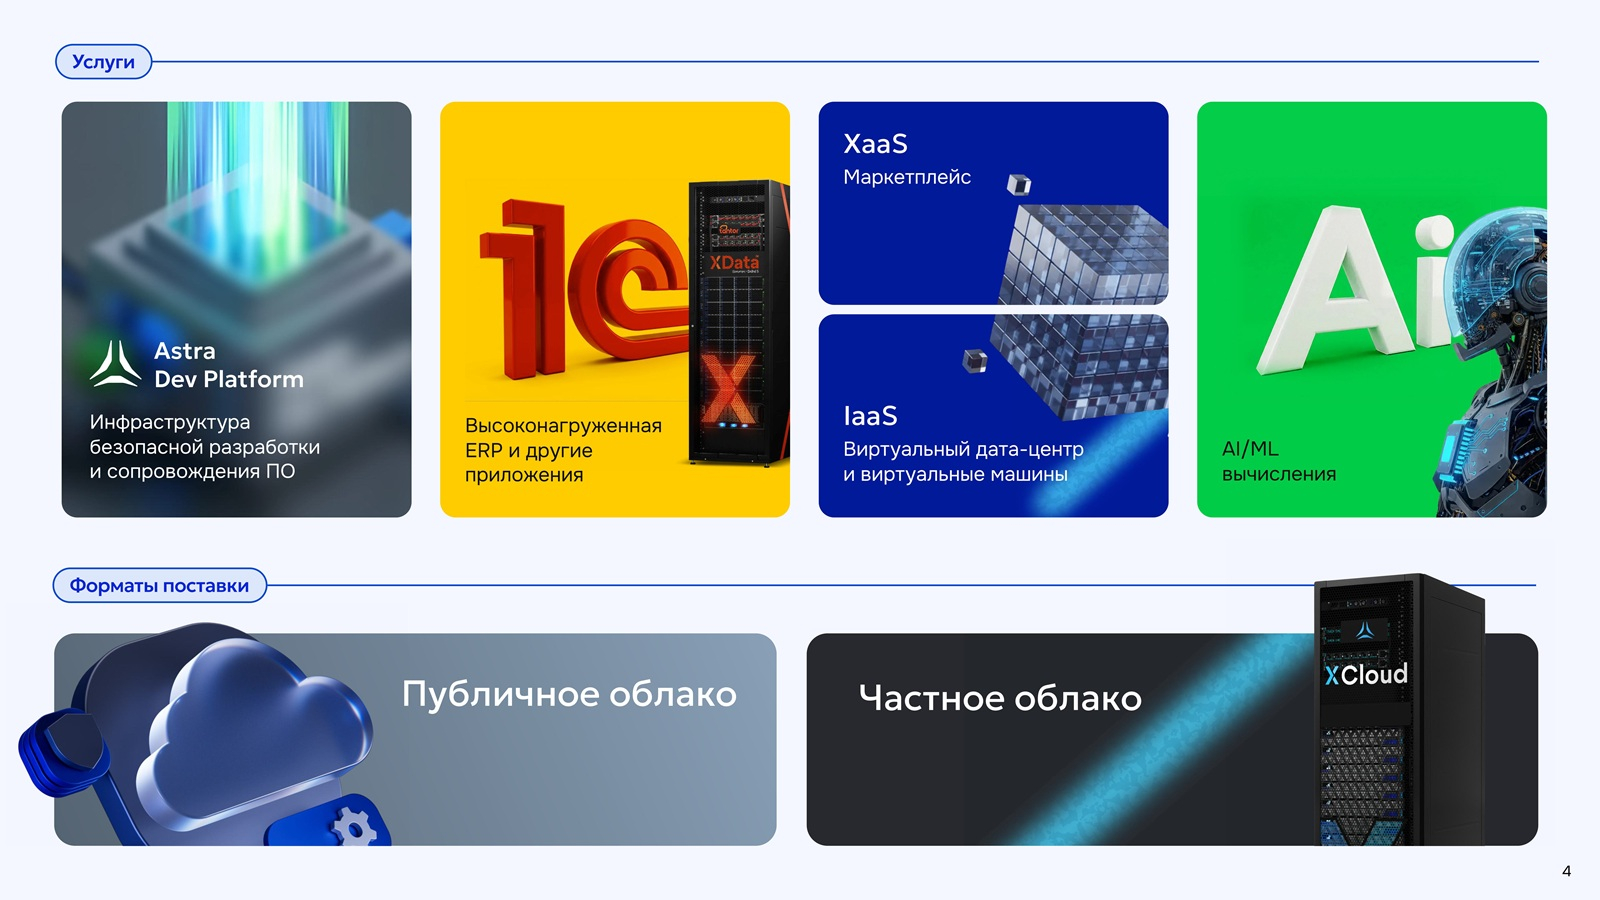 Одновременно с облачной инфраструктурой Astra Cloud предоставит готовую платформу разработки, включающую репозитории кода, CI/CD-конвейеры и инструменты безопасной разработки, что позволит заказчикам существенно ускорить адаптацию приложений под архитектуру Baikal-S без необходимости в самостоятельном построении DevOps-цепочек. Также компания планирует в течение этого года дополнить облако Astra Cloud на Baikal-S GPU-серверами для ИИ- и HPC-задач, чтобы позволит запускать ИИ-нагрузки на полностью отечественном стеке без необходимости параллельного использования зарубежных ИИ-облаков для машинного обучения. Для участия в пилоте Astra Cloud на Baikal-S компаниям необходимо заполнить заявку на предтестирование и предзаказ IaaS на Baikal-S, указав планируемые сценарии использования — например, перенос продуктивных нагрузок, разработка и CI/CD, запуск ИИ-задач или отработка сценариев отказоустойчивости. Это позволит компании заранее подобрать конфигурацию ресурсов под реальный профиль заказчика и сопроводить пилот методически. «Группа Астра» выразила уверенность в том, что облако на Baikal-S в ближайшем будущем станет «стандартом для российских значимых объектов, а в горизонте двух-пяти лет — основой для экспорта доверенной инфраструктуры». Компания приглашает к сотрудничеству разработчиков, вендоров в сфере информационной безопасности и облачных интеграторов, которые «видят в технологическом суверенитете пространство для качественного рывка».
12.05.2026 [15:34], Владимир Мироненко
Broadcom обещает, что VMware Cloud Foundation 9.1 позволит значительно снизить расходы на ИИ-инфраструктуру
broadcom
kubernetes
software
vmware
виртуализация
ии
информационная безопасность
конфиденциальность
частное облако
Компания Broadcom анонсировала VMware Cloud Foundation 9.1, позиционируя платформу как основу для частного облака, оптимизированную для ИИ-нагрузок ИИ и Kubernetes, с интегрированной безопасностью и поддержкой смешанной вычислительной инфраструктуры на базе AMD, Intel и NVIDIA. Broadcom отметила, что VCF 9.1 обеспечит предприятиям при запуске производственных рабочих нагрузок, включая инференс и агентный ИИ, ряд преимуществ. В частности, VCF 9.1 обеспечит снижение затрат на серверы до 40 % благодаря интеллектуальному многоуровневому распределению памяти. Эффективность хранения данных также повышается благодаря усовершенствованным методам сжатия и дедупликации в конвейерах обработки данных ИИ, что снижает общую стоимость владения до 39 %. Использование платформы позволяет сократить эксплуатационные расходы Kubernetes до 46 % при одновременном повышении масштабируемости и скорости развёртывания. Преимущества платформы также включают четырёхкратное ускорение обновления кластеров и удвоение мощности парка серверов, что позволяет предприятиям быстрее масштабировать инфраструктуру ИИ в распределённых средах. В VCF 9.1 сделан акцент на поддержке открытой экосистемы. Обеспечены выбор нескольких GPU AMD и NVIDIA, поддержка CPU AMD и Intel, а также совместимость со стандартными сетевыми технологиями, такими как EVPN и VXLAN, и с универсальной облачной сетью Arista Universal Cloud Network. Этот подход позволяет предприятиям комбинировать оборудование в зависимости от требований к рабочей нагрузке и доступности, что в условиях дефицита является важным фактором, отметил ресурс Storagereview. 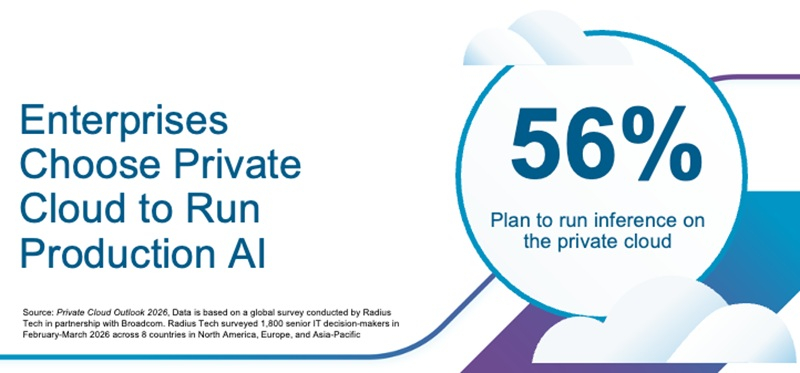
Источник изображений: VMware Большое внимание в VCF 9.1 уделено автоматизации, благодаря которой обеспечивается удвоение возможностей управление — для 5 тыс. хостов и в четыре раза более быстрое обновление кластеров в распределённых и изолированных средах. Также была улучшена поддержка многопользовательского режима, позволяющая изолировать рабочие нагрузки ИИ между командами или клиентами на общей инфраструктуре со строгими ограничениями безопасности, максимизируя использование дорогостоящих ресурсов GPU и CPU, одновременно поддерживая суверенитет данных для конфиденциальных моделей. Это особенно актуально для поставщиков услуг и крупных предприятий, консолидирующих ИИ-инфраструктуру. Платформа устраняет необходимость во внешних устройствах для конечных точек ИИ-инференса и агентных приложений за счёт интеграции виртуализированных служб балансировки нагрузки и безопасности через VMware Avi Load Balancer и vDefend, позволяя снизить капитальные затраты, сохранив при этом отказоустойчивость приложений и автоматизацию жизненного цикла. 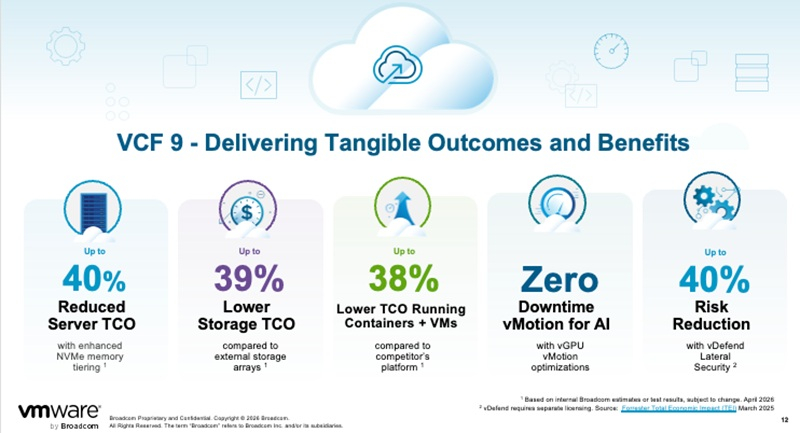 VCF 9.1 получила встроенную систему безопасности на уровне инфраструктуры для защиты рабочих нагрузок ИИ, проприетарных моделей и данных для обучения от гипервизора до приложения. Благодаря сегментации на основе принципа нулевого доверия (Zero Trust), суверенному восстановлению и непрерывному обновлению без дополнительных инструментов VCF обеспечивает уровень безопасности, необходимый для развёртывания ИИ в продуктовой среде. Система поддерживает восстановление после атак программ-вымогателей в локальной среде, обеспечивающее изолированные среды восстановления и интегрированные инструменты проверки, включая поддержку CrowdStrike Falcon Endpoint Security, защищающие ИИ-модели и данные от трансграничного перемещения, без высоких затрат на обеспечение пропускной способности во время восстановления в кризисных ситуациях. 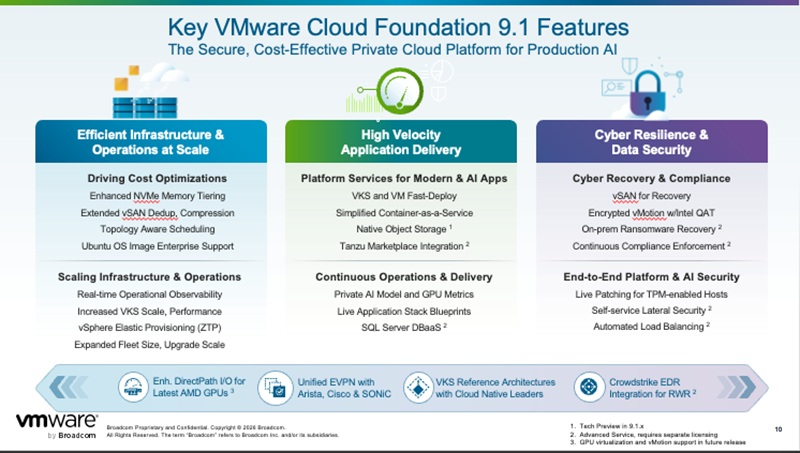 Функции непрерывного соответствия автоматизируют мониторинг и устранение неполадок в соответствии с определёнными политиками, помогая организациям поддерживать готовность к аудиту без дополнительных инструментов. Обновление в режиме реального времени дополнительно снижает операционные риски, позволяя в большинстве случаев обновлять систему без простоев, поддерживая постоянно работающие ИИ-сервисы. Система безопасности с нулевым доверием, расширяющая защиту распределённых IDS/IPS на рабочие нагрузки Kubernetes AI, обеспечивает скорость проверки угроз до 9 Тбит/с для распределённого инференса и в пять раз более высокую идентификацию приложений для частных облачных и интернет-приложений. Как отметил Storagereview, с помощью VCF 9.1 компания пытается перепозиционировать VMware как жизнеспособную платформу для корпоративного ИИ. Акцент на частном облаке, интегрированной безопасности и унифицированных операциях между виртуальными машинами, контейнерами и GPU соответствует запросам многих крупных организаций, которые приближают рабочие нагрузки инференса к своим данным. Вместе с тем современные распределённые конвейеры ИИ строятся на основе архитектур, ориентированных на Kubernetes, со всё более модульными инфраструктурными решениями, которые отдают приоритет гибкости и прямому доступу к ускоренным вычислениям. В таких средах VMware обычно не является плоскостью управления, а во многих случаях становится дополнительным уровнем, а не основой. Кроме того, хотя Broadcom позиционирует VCF 9.1 как способ сократить расходы на инфраструктуру за счёт повышения эффективности, сохраняются обоснованные опасения корпоративных клиентов по поводу условий лицензирования VMware и общей стоимости владения.
03.05.2026 [12:53], Сергей Карасёв
Microsoft адаптировала Azure Local для крупномасштабных суверенных облаков
microsoft
microsoft azure
software
информационная безопасность
конфиденциальность
облако
частное облако
Корпорация Microsoft объявила о расширении возможностей Azure Local — гибридного инфраструктурного решения, которое переносит облачные сервисы, виртуальные машины и контейнеры Azure в локальные дата-центры или на периферию. Теперь решение поддерживает развёртывания, насчитывающие большое количество серверов в рамках единой суверенной среды. Azure Local позволяет использовать преимущества облачных и локальных ресурсов, а также осуществлять мониторинг, защиту и резервное копирование данных в облако. Как отмечает The Register, изначально сервис Azure Local обеспечивал возможность масштабирования до кластеров из 16 узлов. Новая версия системы позволяет организациям формировать инфраструктуры с сотнями и тысячами серверов в пределах единой суверенной зоны, наращивая ресурсы по мере изменения потребностей. Таким образом, компании и государственные структуры могут создавать крупные Azure-совместимые среды на собственном оборудовании. 
Источник изображения: Microsoft При использовании Azure Local возможна работа с постоянным или периодическим подключением к «материнскому» облаку, а также в полностью автономном режиме. Для управления больше не требуется Azure Arc: реализованы локальные средства, которые сохраняют внешний вид и функциональность Azure. При работе в автономном режиме клиенты могут применять политики, управлять доступом на основе ролей, выполнять аудит и настройку соответствия требованиям: это позволяет полностью контролировать конфигурацию, безопасность и обновление инфраструктуры — независимо от подключения к публичному облаку. Благодаря масштабированию организации могут запускать в собственной среде ресурсоёмкие задачи, такие как ИИ-инференс и анализ больших данных. При этом информация никогда не покидает юрисдикцию, выбранную пользователем. Обновлённая версия Azure Local совместима с вычислительными платформами и хранилищами таких производителей, как DataON, Dell Technologies, Everpure, Hitachi Vantara, HPE, Lenovo и NetApp.
15.04.2026 [09:16], Владимир Мироненко
HCI-платформа Arcfra AECP обещает наполовину снизить TCO по сравнению с VMware VCFПосле приобретения VMware компанией Broadcom и последовавшим за этим изменением лицензионной политики, сопровождаемым ростом цен, компании начали отказываться от продуктов VMware, подыскивая более приемлемые по стоимости альтернативы. В качестве одной из них ресурс Blocks & Files назвал Arcfra Enterprise Cloud Platform (AECP) — полнофункциональное программно-определяемое инфраструктурное решение сингапурского стартапа Arcfra, которое даже успело попасть в подборку Market Guide for Full-Stack Hyperconverged Infrastructure Software от Gartner. Решение AECP ориентировано на корпоративные облачные платформы. Оно объединяет вычислительные ресурсы, хранилище данных, сети, виртуализацию, оркестрацию контейнеров (Kubernetes), безопасность и возможности аварийного восстановления в единый программный стек и поддерживает развёртывание в локальных ЦОД, на периферии, на колокейшн-площадках или в распределённых облаках. AECP построено на облачной операционной системе Arcfra (ACOS) с модульными компонентами, такими как Arcfra Virtualization Engine (AVE), Arcfra Network Storage (ABS) и Arcfra Kubernetes Engine. AECP версии 6.3 обеспечивает более 11 млн IOPS, более 130 ГиБ/с и задержку менее 100 мкс на кластере из трёх узлов. По словам компании, платформа позволяет снизить общую стоимость владения (TCO) более чем на 50 % по сравнению с решением VMware VCF. 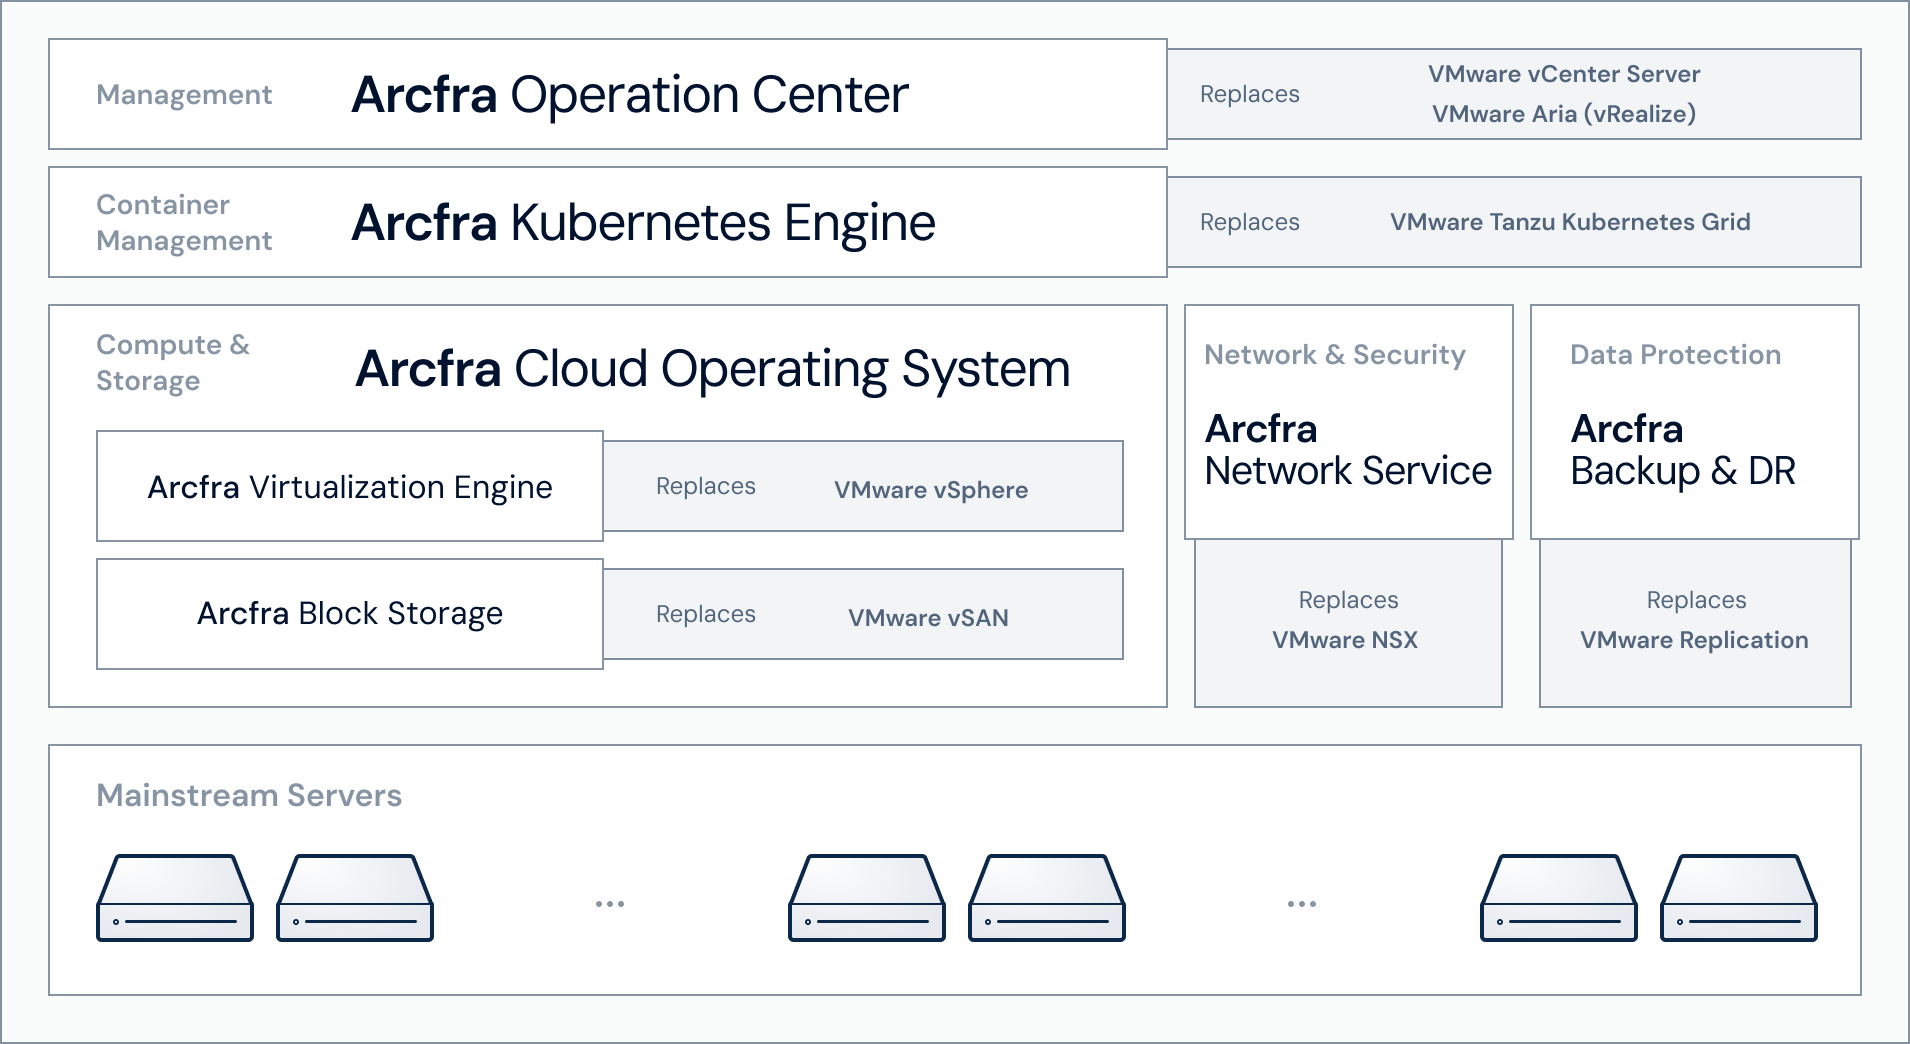
Источник изображения: Arcfra Blocks & Files полагает, что AECP и ACOS являются прямым развитием ПО компании SmartX, чей глобальный бизнес и интеллектуальную собственность приобрела Arcfra в 2024 году. SmartX продолжает работать в Китае, в то время как Arcfra фокусируется на деятельности за пределами Китая, в основном на Азиатско-Тихоокеанском регионе, предлагая клиентам альтернативу VMware, конкурирующую с решениями HPE Morpheus, Nutanix, Proxmox, Oracle Virtualization и Scale Computing. Среди её клиентов — Foxconn, платформы электронной коммерции Cafe24 и ConnectWave, а также банки, страховые компании и т.д. Arcfra также расширяет своё присутствие в Европе и Америке. В I квартале 2026 года Arcfra объявила о запуске Neutree, готовой к использованию open source платформы для организации MaaS (ИИ-модель как услуга). Эта платформа «объединяет управление моделями, инференс и рабочие процессы, чтобы сделать корпоративный ИИ более развёртываемым, управляемым и масштабируемым в реальных условиях».
26.03.2026 [15:36], Андрей Крупин
Yandex B2B Tech запустила Cloud Stackland — платформу контейнеризации с интегрированными PaaS‑сервисами Yandex CloudYandex B2B Tech (бизнес-группа «Яндекса», объединяющая технологии и инструменты компании для корпоративных пользователей, включая продукты Yandex Cloud и «Яндекс 360») вывела на рынок Cloud Stackland. Yandex Cloud Stackland представляет собой инфраструктурное решение со встроенными управляемым сервисами Yandex Cloud, предназначенное для развёртывания в закрытом контуре организации и объединяющее все необходимые компоненты для централизованного управления микросервисными и ИИ‑приложениями. Платформа поставляется со встроенными управляемыми базами данных, контейнерным оркестратором и объектным хранилищем. Для работы с ИИ-нагрузками предусмотрены инструменты управления доступом к графическим ускорителям для задач инференса. Также в продукт интегрированы средства безопасности и ограничения доступа разработчиков к тем или иным проектам. 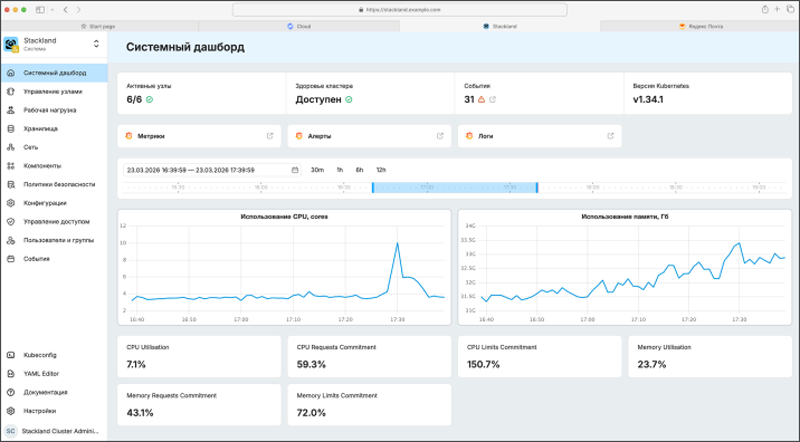
Источник изображения: Yandex B2B Tech / yandex.cloud Cloud Stackland позволяет не только разворачивать и настраивать среду для разработки продуктов, но и быстро внедрять сервисы Yandex Cloud. Уже сейчас на платформе доступны инструмент для речевой аналитики Yandex SpeechSense и BI-система Yandex DataLens. В ближайшее время добавятся ещё несколько решений, в том числе флагманский продукт «Яндекса» для разработки ИИ-приложений и агентов — Yandex AI Studio. Платформа зарегистрирована в реестре отечественного ПО и находится в процессе сертификации по четвёртому уровню ФСТЭК России.
05.03.2026 [09:07], Владимир Мироненко
5G-виртуализация с ИИ-монетизацией: Broadcom представила VMware Telco Cloud Platform 9 с фокусом суверенные облака
5g
6g
vmware
автоматизация
виртуализация
ии
информационная безопасность
конфиденциальность
сети
частное облако
Broadcom представила VMware Telco Cloud Platform 9 — частную облачную платформу для телекоммуникационных ЦОД, которая позволит глобальным телекоммуникационным операторам повысить эффективность оборудования и снизить эксплуатационные расходы при предоставлении суверенных и ИИ-сервисов. Созданная на базе VMware Cloud Foundation 9 с дополнительными возможностями, специфичными для телекоммуникационных компаний, платформа позволит операторам добиться в течение пяти лет совокупной экономии совокупной стоимости владения (TCO) на 40 % по сравнению с изолированными архитектурами; снизить энергопотребление и связанные с ним затраты на 25–30 % за счёт повышения производительности серверов и плотности виртуальных машин. Также сообщается, что благодаря использованию Advanced NVMe Memory Tiering новая платформа позволит достичь до 38 % снижения совокупной стоимости владения (TCO) памятью и серверами, и на 38 % сократить TCO хранилища с помощью функции vSAN ESA Global Deduplication, позволяющей глобально дедуплицировать данные. Кроме того, новая платформа позволит повысить эффективность, управляемость и соответствие нормативным требованиям за счёт интеллектуальной автоматизации, интегрированного управления затратами и соблюдения политик. 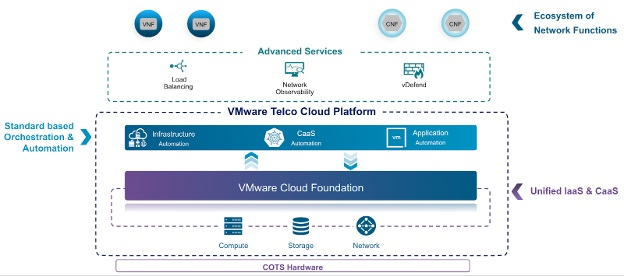
Источник изображений: VMware «VMware Telco Cloud Platform 9 позволит телекоммуникационным операторам предоставлять безопасную, суверенную, ориентированную на ИИ инфраструктуру, которая способствует внедрению технологий следующего поколения, ускорению роста доходов и снижению затрат», — заявил Пол Тернер (Paul Turner), главный директор по продуктам подразделения VMware Cloud Foundation. Broadcom отметила, что VMware Telco Cloud Platform развивается, поддерживая как функции ядра сети 4G/5G, так и ресурсоёмкие рабочие ИИ-нагрузки на единой открытой платформе, позволяя операторам предоставлять суверенное облако и ИИ. С целью улучшения монетизации ИИ в Telco Cloud Platform 9 добавят такие возможности, как частный ИИ (Private AI-as-a-Service), GPU-виртуализацию (GPU Virtualization) и GPUaaS (с логической изоляцией конфиденциальных данных). Планы также включают расширенный мониторинг физических и виртуальных GPU. При реализации опции «Частный ИИ как услуга» включение собственных инструментов, таких как хранилище моделей, среда выполнения моделей и векторные базы данных, позволит операторам предлагать клиентам готовые ИИ-среды, обеспечивая при этом строгую изоляцию данных и соответствие нормативным требованиям. vGPU позволят повысить эффективность использования оборудования и снизить затраты. Благодаря этому телекоммуникационным компаниям смогут одновременно запускать высокопроизводительные рабочие нагрузки без необходимости выделения оборудования для каждого пользователя.  Также платформа будет поддерживать автоматизированное управление жизненным циклом (LCM), обеспечивая разработчикам развёртывание готовых к производству частных ИИ-сред за считанные минуты, а не недели. Компания также представила «Сервис создания агентов» (Agent Builder) — Low-code платформу, которая упростит создание сложных ИИ-агентов ИИ, автоматизируя оркестрацию моделей, извлечение данных и возможности подключения инструментов. Broadcom отметила, что по мере перехода сетей к модели, ориентированной на ИИ, они должны стать самокорректирующимися и основанными на намерениях. Платформа VMware Telco Cloud Platform обеспечит возможности для автоматизации управления жизненным циклом и оптимизации энергопотребления в ядре 5G и, в конечном итоге, в 6G. Поддержка энергоэффективной инфраструктуры на базе новых процессоров и интеллектуальное планирование ресурсов позволят оптимизировать энергопотребление для энергоёмких приложений 5G и ИИ. Также планируются изменения в работе Kubernetes, с модернизированной моделью управления жизненным циклом CaaS и вариантами обновления, ориентированными на операторов связи. Broadcom внедрит унифицированную автоматизацию на основе GitOps. Планируется использование централизованной панели управления с единым интерфейсом для управления парком, контроля затрат и лицензирования. А ESX Live Patching позволит администраторам применять критически важные обновления безопасности к хостам без необходимости проведения плановых работ или нарушения работы активных ВМ. При этом ИИ-ассистенты помогут оптимизировать процесс подключения к платформе и устранения неполадок.  Суверенное облако стало центральным требованием к закупкам для многих рабочих нагрузок государственного сектора и регулируемых отраслей в Европе и других странах. Broadcom заявила, что платформа Telco Cloud Platform 9 будет включать «архитектурные механизмы защиты», соответствующие суверенным требованиям, с акцентом на локальный контроль, проверку и операции в пределах границ.
Также будет использоваться централизованная панель мониторинга SecOps, обеспечена поддержка конфиденциальных вычислений в защищённых анклавах AMD и Intel, и реализовано обеспечение горизонтальной безопасности с использованием VMware vDefend для микросегментации и контроля на основе принципа нулевого доверия.
02.03.2026 [09:56], Руслан Авдеев
И не звони мне больше: Microsoft представила по-настоящему автономное частное облако Azure Local
azure stack
microsoft
microsoft azure
software
евросоюз
информационная безопасность
конфиденциальность
облако
частное облако
Microsoft улучшила автономность решения Azure Local, позволяющего теперь создавать полностью «карманные» облака без подключения к интернету. На фоне политических трений между руководством США и Евросоюза всё больше европейских клиентов желают обеспечить себе цифровой суверенитет, сообщает The Register. Как и конкуренты из числа американских гиперскейлеров, Microsoft представила для Европы инициативы, призванные устранить сомнения местных заказчиков в безопасности их данных, включая возможность блокировки доступа к ним или получение доступа к информации американскими властями в рамках закона US CLOUD Act. В марте 2025 года Microsoft завершила формирование сервиса EU Data Boundary, а в ноябре добавила новые функции, призванные дополнительно укрепить уверенность европейских клиентов. Тем не менее всё больше организаций в Европе требуют полного контроля над своими данными, чего сервис обеспечить не может, поскольку Microsoft подчиняется американским законам. Компания даже пообещала судиться с правительством США, если то попытается лишить европейских клиентов её продуктов. Azure Local (Azure Stack HCI) — ответ Microsoft на опасения Европы. Azure Local и ранее позволял работать на собственных мощностях, но требовал подключение к «большому» облаку хотя бы раз в 30 дней для обновлений, мониторинга и проверки лицензий, в противном случае функциональность ограничивалась. Теперь же в Azure Local доступны полностью изолированные от публичных облаков операции. Другими словами, связь с «метрополией» больше не нужна. Кроме того, компания обеспечила локальный доступ к Microsoft 365 Local (в частности, Exchange Server, SharePoint Server и Skype for Business Server), а также анонсировала Foundry Local для «квалифицированных клиентов». 
Источник изображения: Jimmy Nilsson Masth / Unsplash Заверения Microsoft могут быть восприняты с недоверием — особенно с учётом того, что в 2025 году компания признала во Франции, что буквально не имеет возможности обеспечить данным полный суверенитет — если с требованием предоставить доступ к данным выступят американские власти. Возможность работать полностью независимо от Сети должна убедить клиентов в привлекательности работы с IT-гигантом, даже с учётом того, что ПО разрабатывается за океаном. По словам представителя ассоциации европейских облачных провайдеров CISPE, суверенитет всё более становится обязательным требованием, поэтому инструменты, позволяющие работать на локальных облачных платформах, приветствуются. Ассоциация намерена оценить новое предложения на предмет гарантий суверенитета и надёжности в рамках программы CISPE Sovereign Cloud Services Framework. CISPE и Microsoft достигли в 2024 году соглашения, в соответствии с которым IT-гигант обещал разработать версию Azure Local для европейских провайдеров и хорошо заплатить, а CISPE обязалась отказаться от обвинений компании в неконкурентных практиках. Правда, Microsoft уже пропустила оговоренные сроки. Microsft — не единственный техногигант, работающий над обеспечением суверенитета для своих клиентов. Amazon Web Services (AWS) предложила всеобщий доступ к своему суверенному облаку European Sovereign Cloud, а Google продаёт клиентам множество суверенных решений, включая Google Cloud Airgapped — сервис работает на серверах, полностью отключенных от интернета. Впрочем, Google в основном предпочитает совместные партнёрские решения с европейскими компаниями. 
Источник изображения: Tomas Sobek / Unsplash Удовлетворит ли новое решение клиентов Microsoft, покажет практика его применения и то, каким будет определение «суверенитета». Возможность полного отключения от Сети удовлетворит некоторых клиентов, хотя некоторых по-прежнему может беспокоить то, что программное обеспечение может оставаться под контролем Microsoft. И даже если внутренние данные никуда не «утекут», всё равно остаётся вероятность того, что компания сможет тем или иным образом отключить сервисы Azure Local. Корпоративные клиенты уже ищут альтернативные предложения от локальных облачных провайдеров. В конце 2025 года немецкая SAP объявила, что инвестирует более €20 млрд ($23,3 млрд) в расширение суверенного облачного сервиса в Европе. Правда, глава SAP Кристиан Кляйн (Christian Klein) ранее заявлял, что не видит смысла в построении в Европе собственной облачной инфраструктуры в противовес уже созданной здесь американцами. Кроме того, у компании весьма тесные отношения с Azure. Доля же истинно европейских облаков годами остаётся низкой, поэтому отказаться от услуг заокеанских компаний практически невозможно, а open source в обозримом будущем вряд ли поможет.
16.02.2026 [16:15], Сергей Карасёв
Oxide Computer готовит блейд-платформу на базе AMD EPYC TurinКомпания Oxide Computer, по сообщению The Register, провела раунд финансирования Series C, в ходе которого на дальнейшее развитие привлечено $200 млн. Стартап планирует направить средства в том числе на создание новой стоечной платформы на аппаратной платформе AMD EPYC 9005 Turin. Oxide Computer основана в 2019 году группой бывших инженеров Joyent и Sun Microsystems. Стартап занимается разработкой оборудования для дата-центров. При этом в качестве новой вычислительной единицы компания рассматривает целую стойку, а не отдельный сервер. Система Oxide Computer первого поколения несёт на борту 32 вычислительных модуля, оснащённых чипами AMD EPYC 7713P (Milan). Каждый модуль содержит 64 ядра CPU, до 1 Тбайт DDR4-3200 и 10 NMVe-накопителей U.2 суммарной вместимостью 32 Тбайт. Применённая объединительная плата обеспечивает питание и коммутационную способность до 12,8 Тбит/с. Общее энергопотребление стойки находится на уровне 15 кВт. 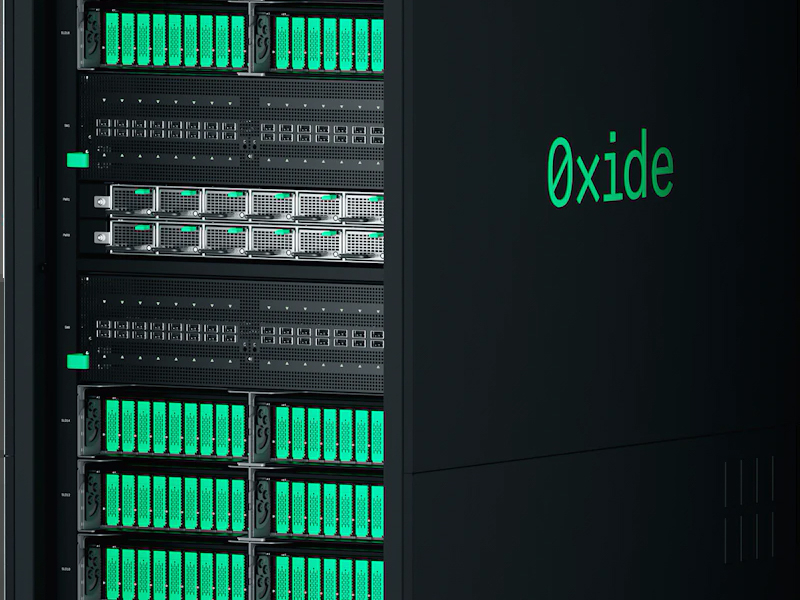
Источник изображения: Oxide Computer По словам генерального директора Oxide Computer Стива Така (Steve Tuck), компания проектирует обновлённую версию своей стоечной системы, в которую будут устанавливаться процессоры EPYC поколения Turin. Такие чипы насчитывают до 192 вычислительных ядер. Говорится об использовании памяти DDR5-6400. Вкупе это даст значительный прирост производительности по сравнению с оригинальной машиной. Важным преимуществом Turin является поддержка инструкций AVX-512, предназначенных для ускорения ресурсоёмких вычислений, таких как обработка больших массивов данных, задачи ИИ и пр. Какие именно модели процессоров будут задействованы в новых серверных модулях, Так уточнять не стал. Кроме того, Oxide Computer рассматривает возможность перехода на новые коммутационные решения, которые в перспективе придут на смену ныне применяющимся изделиям Intel Tofino 2. Одним из вариантов является чип-коммутатор Xsight Labs X2, обеспечивающий пропускную способность до 12,8 Тбит/с. При этом изучаются и другие альтернативы. Oxide Computer также не исключает, что в будущем начнёт оснащать свои системы ИИ-ускорителями на базе GPU.
16.01.2026 [16:26], Владимир Мироненко
IBM представила облачную платформу IBM Sovereign Core для обеспечения непрерывного и проверяемого цифрового суверенитетаКомпания IBM представила программную платформу IBM Sovereign Core, разработанную для обеспечения более полного контроля обработки ИИ-приложений и облачных рабочих нагрузок на фоне дальнейшего ужесточения требований регулирующих органов к обеспечению цифрового суверенитета. IBM отметила, что цифровой суверенитет касается не только места размещения данных. Он также включает управление и контроль над технологической средой, контроль доступа и управление данными, управление исполнением рабочих нагрузок и юрисдикцию работы ИИ-моделей. Компания заявила, что организации при разработке инноваций испытывают всё большее давление в плане необходимости соответствия требованиям регуляторов, контроля операционной среды и хранения конфиденциальных данных в пределах национальных или региональных границ. IBM привела данные прогноза Gartner, согласно которому к 2030 году у более 75 % всех предприятий будет стратегия обеспечения цифрового суверенитета. IBM Sovereign Core — первое, по словам компании, в отрасли ПО с поддержкой суверенитета, предназначенное для создания, развёртывания и управления облачными и ИИ-нагрузками под собственным контролем организации в выбранных юрисдикциях. Оно базируется на открытых решениях Red Hat и, в отличие от предложений других провайдеров, предлагающих суверенные сервисы в виде наложения на существующие архитектуры политик или управляемых ими механизмов, предлагает суверенитет как встроенную функцию. 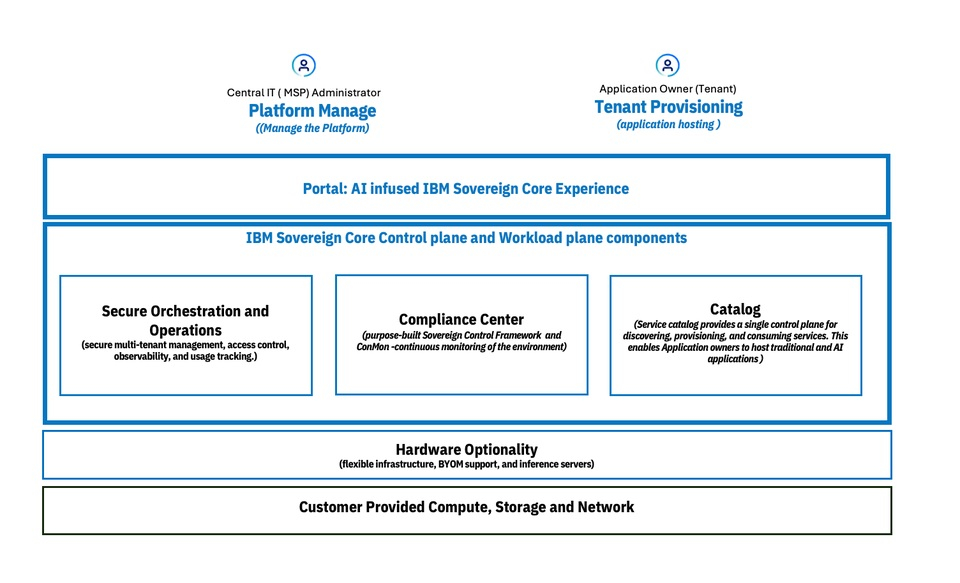
Источник изображений: IBM Сачин Прасад (Sachin Prasad), программный директор по управлению продуктами в области ИИ и данных в IBM подчеркнул в интервью SiliconANGLE, что ИИ не относится к второстепенным элементам, он должен быть встроен в структуру. IBM сообщила, что при разработке IBM Sovereign Core основывалась на трёх фундаментальных принципах, которые формируют ПО от начала до конца. Во-первых, суверенитет — это возможность платформы, и он должен быть доказуемым. В IBM Sovereign Core суверенитет обеспечивается архитектурно, а не договорно. Управление основано не на наложении политик на существующие решения вендора, а на автоматизированных постоянно действующем контроле управления, принадлежащем пользователю. Платформа базируется на технологиях Red Hat OpenShift с изоляцией ПО, работающим как SaaS, но полностью находящимся под контролем компании и местных властей. Идентификация, ключи шифрования, журналы, телеметрия и аудиторские данные остаются полностью в пределах суверенных границ. Возможности постоянного соответствия требованиям встроены непосредственно в платформу, позволяя организациям по запросу получать готовые к проверке регуляторами доказательства суверенности. Во-вторых, платформа обеспечивает и суверенитет ИИ. В пределах суверенных границ организации могут развёртывать кластеры на базе CPU/GPU, использовать утверждённые открытые или проприетарные модели и управлять доступом к моделям, инструментам и источникам знаний через контролируемые шлюзы. Инференс и агенты работают локально, без экспорта данных или телеметрии внешним поставщикам. Что не менее важно, IBM Sovereign Core обеспечивает суверенитет во время выполнения, а не только во время конфигурации. Идентификация, доступ, использование моделей и активность постоянно отслеживаются и записываются, создавая чёткий аудиторский след для ИИ-систем, работающих в регулируемых областях. И в-третьих, суверенитет реализован не в ущерб производительности и масштабируемости. IBM Sovereign Core можно быстро развернуть и управлять тысячами ядер и сотнями узлов с различными требованиями и средствами контроля суверенности из единого центра. Автоматическая настройка идентификации, безопасности и соответствия требованиям заложена с самого начала, а самообслуживание для предоставления ресурсов CPU, GPU, ВМ и сред ИИ-инференса обеспечивает повторяемое развёртывание в корпоративных и многопользовательских моделях без ущерба для контроля — локально, в облаке или в партнёрских средах поставщиков услуг, где требуется лишь поддержка Kubernetes. 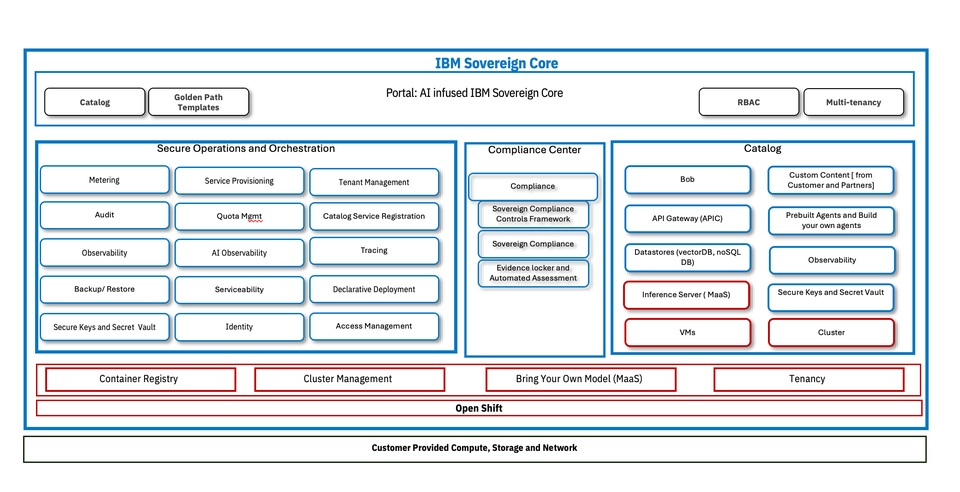 Эта гибкость, по словам IBM, позволяет клиентам перемещать рабочие нагрузки не только между регионами, но и между различными инфраструктурами, что в сочетании с возможностью устанавливать уникальные параметры управления, позволит адаптироваться по мере изменения нормативных требований с развитием ИИ-технологий. Благодаря проверяемому аудиторскому следу, документирующему непрерывное соответствие требованиям, компания сможет в любой момент продемонстрировать соответствие нормам в области суверенитета и, таким образом, сократить расходы, связанные с аудитом. «Соответствие требованиям и аудит обходятся дорого с точки зрения времени и ресурсов, и ситуация только ухудшается», — сообщил главный аналитик Moor Insights and Strategy Джейсон Андерсен (Jason Andersen). «Всё, что упростит и оптимизирует этот процесс, принесёт большую пользу IT-специалистам и поставщикам управляемых услуг», — добавил он. Андерсен также отметил, что хотя на рынке предлагаются облачные решения для обеспечения суверенитета от AWS, Google и Microsoft, он «ещё не увидел ничего, созданного для гибридных сред, подобного тому, что предлагает IBM». По словам Прасада, при развёртывании новой платформы IBM первоначально сотрудничает с европейскими поставщиками услуг, прежде чем расширить сотрудничество на более широкий круг партнёров. Такой подход призван получить обратную связь, но не ограничит распространение. Он добавил, что IBM рассчитывает продавать пакет напрямую: «Он будет продаваться так же, как и любой другой продукт». Компания сообщила, что начиная с февраля, IBM Sovereign Core будет доступна в режиме предварительного тестирования, а выход полной общедоступной версии запланирован на середину 2026 года.
10.12.2025 [09:39], Владимир Мироненко
HPE позиционирует стек Morpheus в качестве альтернативы VMwareHPE обновила облачный портфель GreenLake и объединила сетевые решения Aruba и Juniper, чтобы предложить клиентам возможности AIOps для обеих платформ, а также высокоскоростное подключение для обработки ИИ-нагрузок. Президент и генеральный директор HPE Антонио Нери (Antonio Neri) заявил, что одной из самых серьёзных проблем является растущая стоимость виртуализации. Именно эту проблему решает платформа Morpheus, передаёт The Register. Технический директор и исполнительный вице-президент по гибридным облакам Фидельма Руссо (Fidelma Russo) сообщила, что ошибочно полагать, что предприятия стремятся просто заменить гипервизор. Она отметила, что компании ищут современную платформу, способную работать с традиционными виртуальными машинами (ВМ), контейнерами и рабочими нагрузками эпохи ИИ с тем же уровнем отказоустойчивости, безопасности и автоматизации, который они ожидают от облака. По словам Руссо, инструменты управления Morpheus и OpsRamp от HPE, а также ПО для аварийного восстановления Zerto представляют собой «полностью интегрированную альтернативную платформу корпоративного уровня, охватывающую ВМ, контейнеры и физическое оборудование». Фактически HPE предлагает альтернативу платформе VMware от Broadcom, хотя Руссо прямо её не назвала. 
Источник изображения: ThisisEngineering / Unsplash Платформа Morpheus, приобретённая HPE в позапрошлом году, теперь поддерживает программно-определяемые сети (SDN) с нулевым доверием для виртуальных машин с гипервизором HVM (VM Essential) — на базе технологий Juniper Networks, приобретённой HPE в этом году. Также Morpheus предлагает полную поддержку Kubernetes и контейнерных рабочих нагрузок в рамках HVM для унифицированных операций с виртуальными машинами и контейнерами. Интегрированная с Morpheus система управления данными Apstra Data Center Director от Juniper обеспечивает автоматическую настройку коммутаторов при перемещении или миграции виртуальных машин, а OpsRamp интегрируется с Apstra Data Center Director и Compute Ops Management, объединяя управление и аналитику по всему стеку. «Благодаря этой интеграции… у нас теперь полностью автоматизированный стек, который устраняет проблемы, возникающие между виртуальными машинами и устойчивостью сети, что было ещё одним ключевым требованием, о чём мы говорили клиентам», — сообщила Руссо. Сообщается, что теперь поддерживаются распределённые кластеры с серверами в разных локациях, что позволяет поддерживать рабочие нагрузки даже при полном отключении одной из площадок. Синхронная репликация обеспечивается Alletra Peer Persistence. HPE также сообщила, что Morpheus VM Essentials будет работать с Veeam Data Platform v13 для резервного копирования на уровне гипервизора, что обеспечит быстрое восстановление виртуальных машин в частных облачных средах, включая HPE Private Cloud Business Edition. |
|

